ČVUT zastavilo kybernetický útok, část systémů zůstává preventivně mimo provoz (Foto: Shutterstock)
ČVUT zastavilo kybernetický útok, část systémů zůstává preventivně mimo provoz
Univerzita potvrdila zásah do IT infrastruktury a služby vrací jen postupně. Incident souvisí s vlnou útoků na zranitelné instalace PHP.
České vysoké učení technické v Praze potvrdilo kybernetický útok na svou IT infrastrukturu a část systémů ponechalo odstavenou, dokud nebude dokončena obnova a zabezpečení provozu. Univerzita uvedla, že aktivní fázi útoku se podařilo zastavit. Technické týmy nyní řeší následky incidentu a připravují návrat služeb do běžného provozu. ČVUT zatím nesdělilo, kterých konkrétních systémů se odstávka týká ani kdy budou znovu dostupné.
Nejasné zůstává také to, zda se útočníci dostali k datům studentů nebo zaměstnanců. Škola neuvedla ani případný dopad na výuku. V tuto chvíli je tak jisté pouze to, že univerzita útok eviduje, část provozu preventivně omezila a další informace chce zveřejňovat podle vývoje situace.
Útok zapadá do širší vlny kolem zranitelností v PHP
ČVUT spojilo incident s celosvětovými pokusy napadat weby a služby využívající programovací jazyk PHP. Právě v něm byly oznámeny kritické bezpečnostní chyby, kvůli nimž správci webů po celém světě urychleně instalují opravy nebo dočasně odpojují části služeb od internetu.
PHP patří k nejrozšířenějším technologiím pro provoz webových stránek. Používají ho malé weby, e-shopy, zpravodajské portály, hostingové platformy i systémy postavené na WordPressu. Rozsah problému proto není dán tím, že by byl ohrožen každý web s PHP, ale tím, kolik služeb může používat zranitelnou konfiguraci nebo neopravenou verzi.
Národní úřad pro kybernetickou a informační bezpečnost upozornil, že chyba může útočníkovi umožnit vzdáleně spustit vlastní kód na zranitelném serveru bez předchozího přihlášení. V praxi to může znamenat změny obsahu webu, napadení dalších systémů, výpadky služeb nebo krádež dat, pokud je konkrétní služba zranitelná a útok uspěje.
Sáblíková začíná u reprezentace jako trenérka, Zdráhalová vynechá sezonu
Trojnásobná olympijská vítězka se po rozlučce s oválem učí nové roli po boku Petra Nováka. Český tým zároveň řeší pauzu Nikoly Zdráhalové i další plány Metoděje Jílka.
Vypnutí webu samo o sobě neznamená napadení
Současná situace ukazuje rozdíl mezi preventivním odstavením služby a potvrzeným incidentem. Úřad vlády ve středu dočasně vypnul svůj web zhruba na dvě hodiny, některé weby odstavoval také Český hydrometeorologický ústav. Podobná preventivní opatření přijaly i vládní instituce v Německu, Francii, Nizozemsku a Finsku.
U těchto odstávek nemusí jít o průnik útočníků do systémů. Často jde o bezpečnostní opatření, které má správcům dát čas na instalaci oprav a kontrolu nastavení. U ČVUT je situace jiná v tom, že univerzita výslovně uvedla, že řeší kybernetický útok na svou infrastrukturu.
Bezpečnostní společnost Cloudflare už zaznamenala první pokusy o zneužití chyb. Expert společnosti Check Point Jiří Kohout upozornil, že nebezpečí spočívá hlavně v masovém rozšíření PHP napříč internetem. Podle něj nestačí aktualizovat pouze WordPress nebo jeho doplňky, pokud zranitelnost leží přímo v PHP na serveru.
Opravy existují, rozhodující je rychlá instalace na serverech
Vývojáři už vydali bezpečnostní aktualizace, které musí nasadit provozovatelé dotčených služeb. Český vývojář Ondřej Surý připravil opravy také pro starší verze PHP, pro které už oficiální aktualizace k dispozici nebyly. Právě starší verze jsou přitom podle něj stále používané i ve velkém měřítku.
Pro běžné uživatele z toho plyne jednoduchá, ale nepříjemná věc: problém nevyřeší aktualizace telefonu, počítače ani prohlížeče. Zabezpečení konkrétního webu nebo univerzitního systému je v rukou jeho provozovatele. Uživatelé ČVUT proto musejí počkat na pokyny a informace školy, zejména pokud některé služby dočasně nefungují.
U veřejných institucí, škol a firem bude nyní zásadní rychlost, s jakou správci ověří verze PHP, nainstalují opravy a zkontrolují, zda nedošlo ke kompromitaci systémů. Samotný návrat webu nebo aplikace do provozu totiž nemusí být jen otázkou zapnutí serveru, ale i jistoty, že služba už neběží ve zranitelném stavu.
Související články
Nafta znovu zdražuje, benzin zlevňuje. Byly zveřejněny aktuální ceny pohonných hmot
Řidiči u pump dál narážejí na rozdíly mezi regiony i mezi palivy. Stát na pátek posouvá cenové stropy. Například diesel výš, Natural 95 níž.
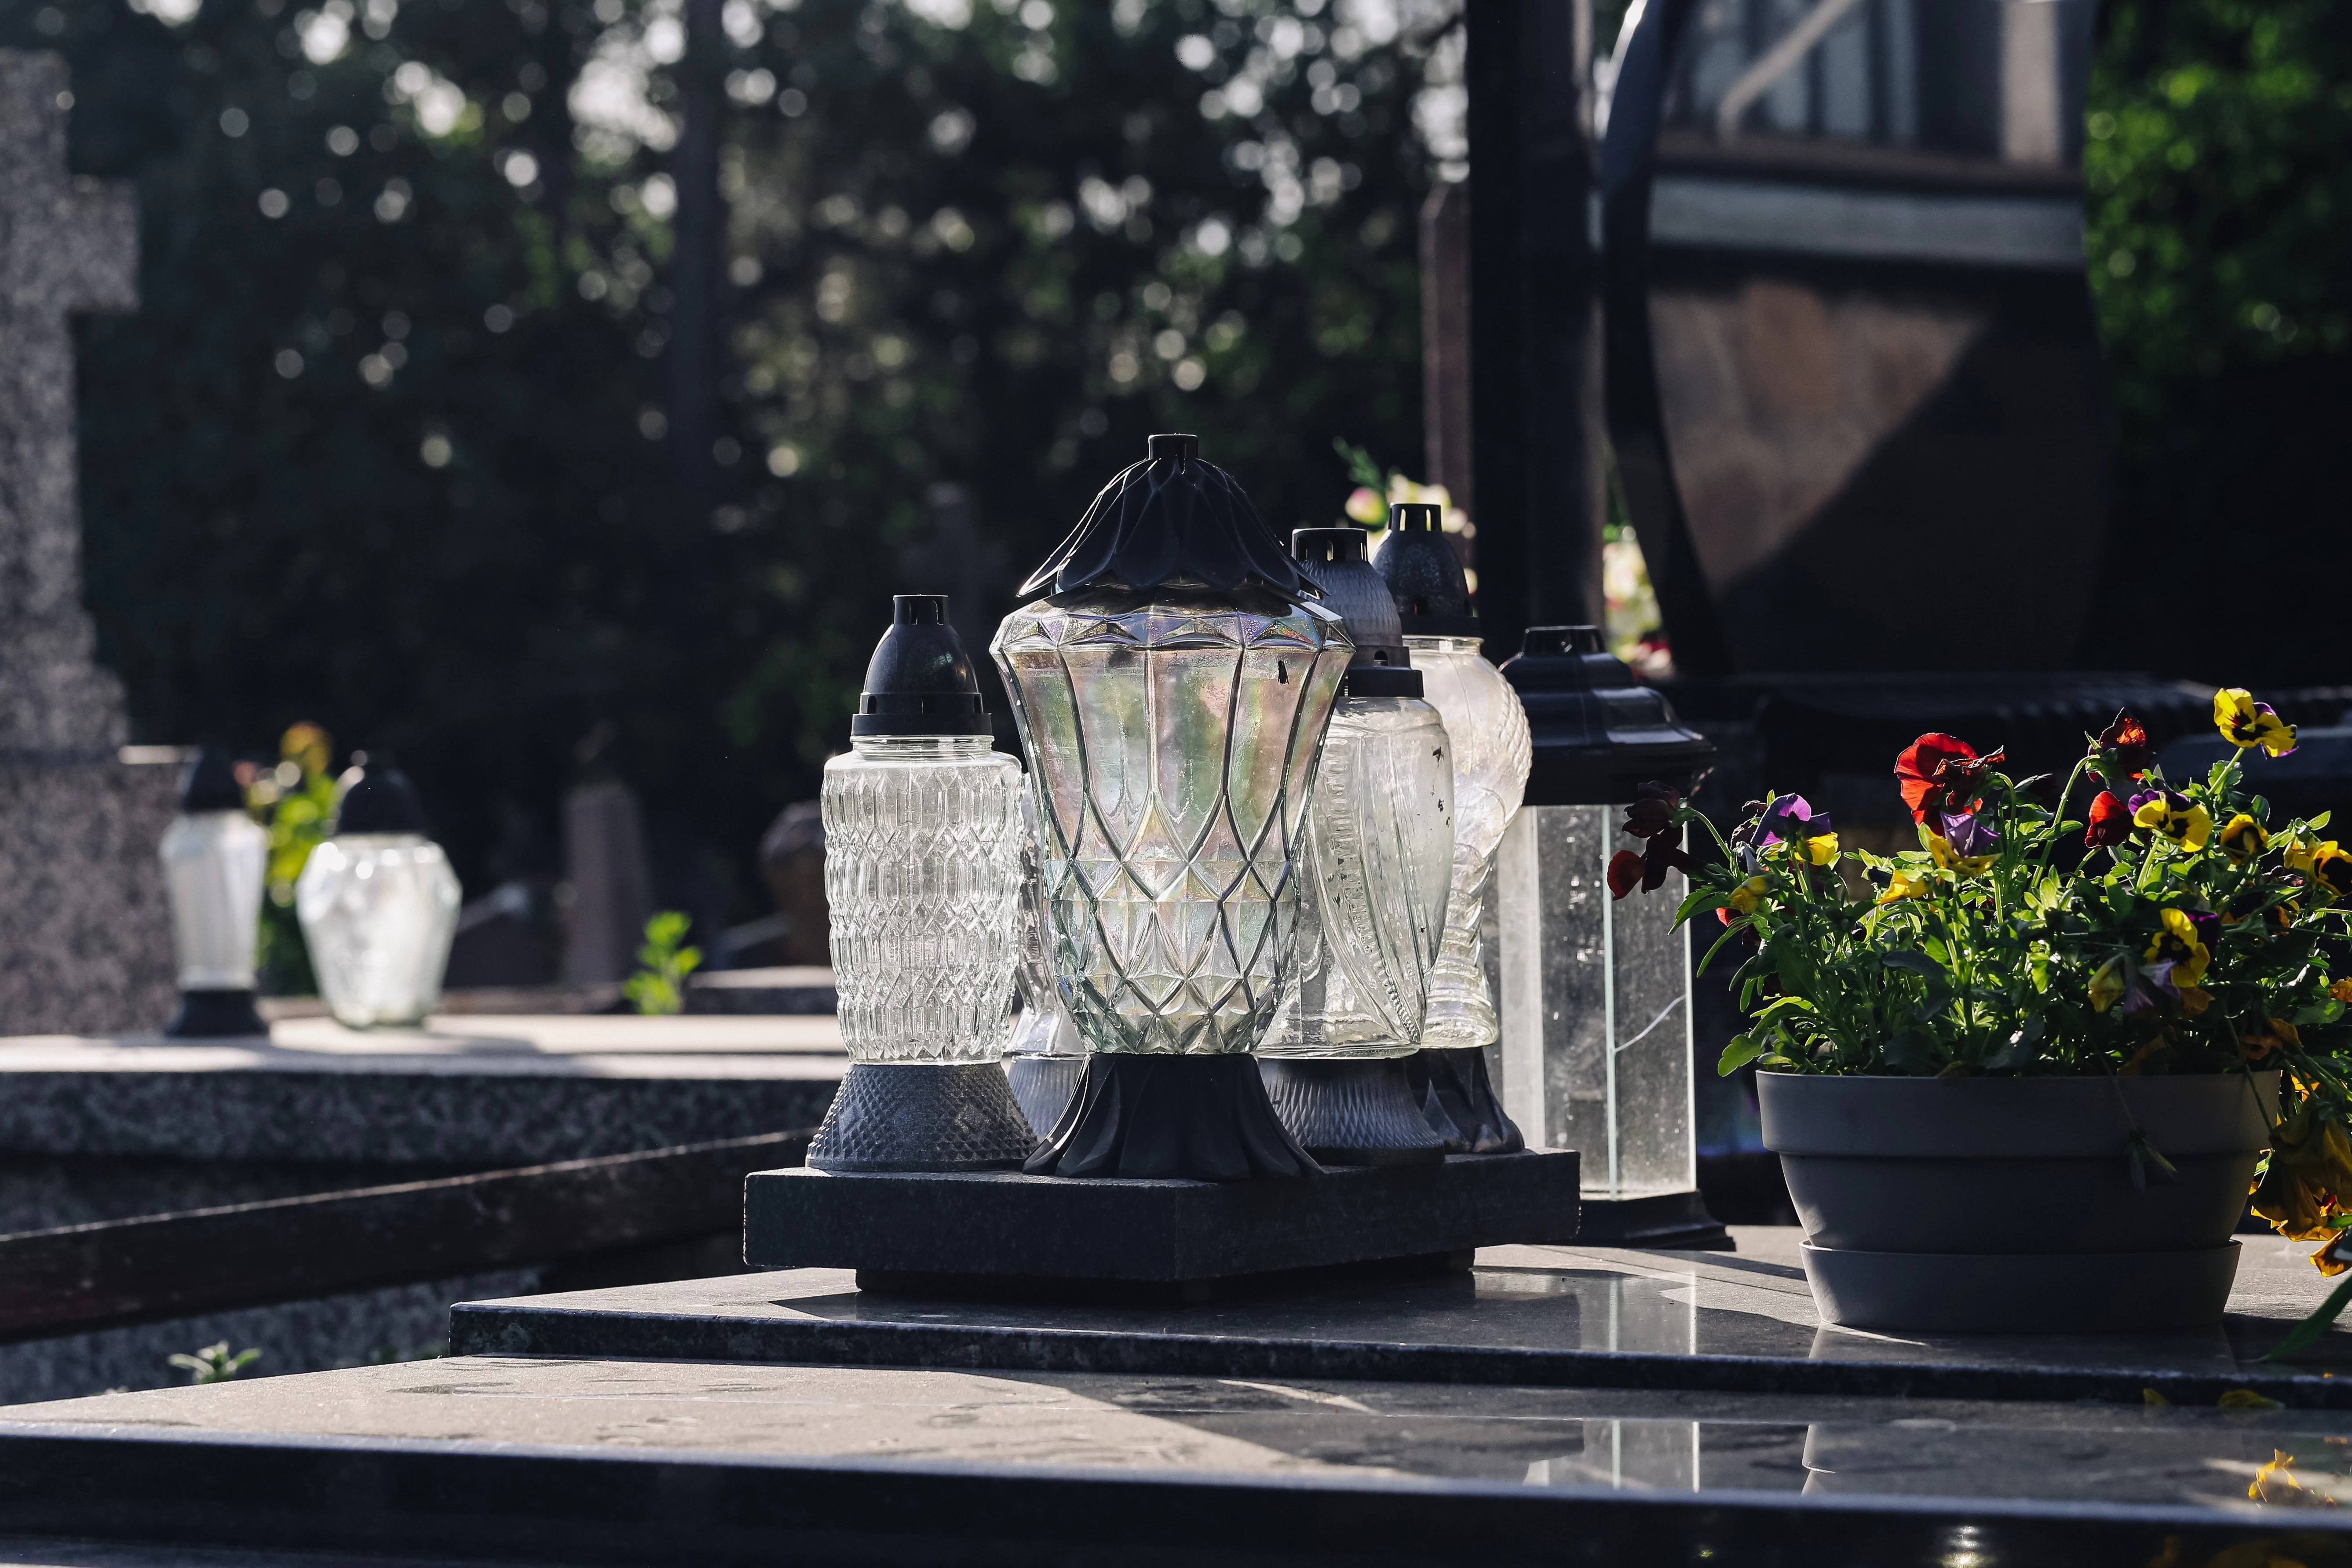
Deset věcí, které na hřbitově během Dušiček nikdy nedělejte. Některé mohou skončit požárem, jiné porušením pravidel
Blížící se Dušičky přivedou na české hřbitovy tisíce lidí, kteří přicházejí zapálit svíčku a zavzpomínat na své blízké. Ne každý však ví, že i zdánlivě nevinné chování může způsobit vážné problémy. Některé činnosti jsou na pohřebištích výslovně zakázané, jiné představují riziko pro návštěvníky nebo okolní hroby. Pozor je potřeba dát především na svíčky, výzdobu, domácí zvířata i zásahy do hrobových míst.
Deset věcí, které na hřbitově během Dušiček nikdy nedělejte. Některé mohou skončit požárem, jiné porušením pravidel
Blížící se Dušičky přivedou na české hřbitovy tisíce lidí, kteří přicházejí zapálit svíčku a zavzpomínat na své blízké. Ne každý však ví, že i zdánlivě nevinné chování může způsobit vážné problémy. Některé činnosti jsou na pohřebištích výslovně zakázané, jiné představují riziko pro návštěvníky nebo okolní hroby. Pozor je potřeba dát především na svíčky, výzdobu, domácí zvířata i zásahy do hrobových míst.
V katastru může být víc údajů, než čekáte. Jedna bezplatná služba pomůže majitelům
Katastr už není jen zdroj informací pro kupující. Obsahuje i citlivé údaje, proto stát omezuje přístup a vlastníkům nabízí upozornění na nové zápisy.
Nové fixace elektřiny zdražují: Jedna chyba při výběru tarifu může účet zbytečně navýšit
U nových fixací energií nestačí sledovat cenu za MWh. Roční účet může změnit i sazba, jistič, stálé platby nebo podíl spotřeby v nízkém tarifu.
💬 Komentáře (0)
Zatím zde nejsou žádné komentáře. Buďte první!