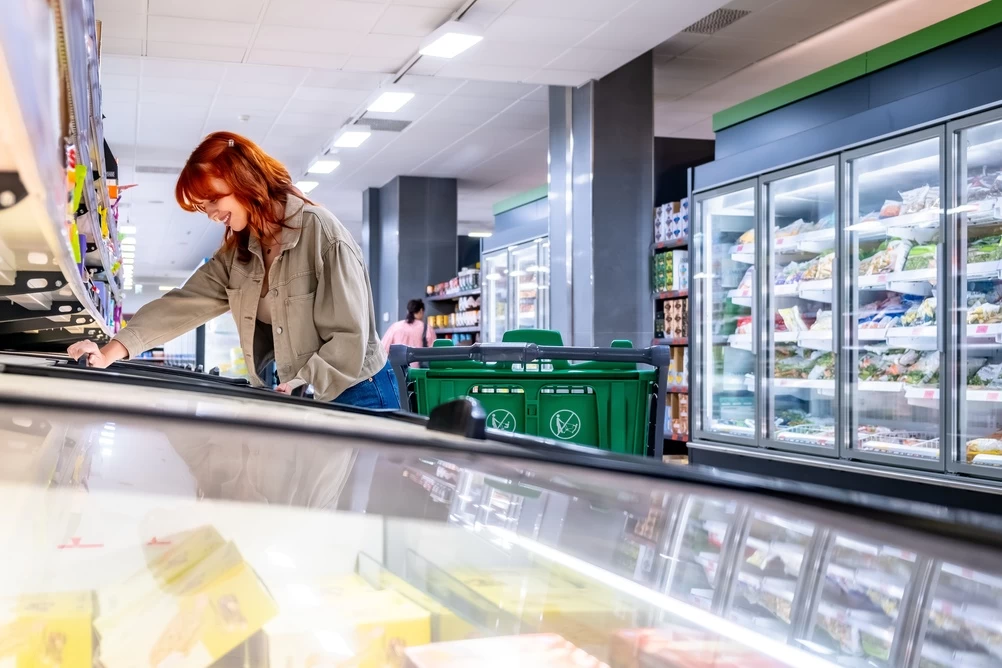
Hackeři zaútočili na supermarkety. Místo krádeže peněz zničili potraviny za miliony (Foto: Shutterstock)
Hackeři zaútočili na supermarkety. Místo krádeže peněz zničili potraviny za miliony
Stačilo několik hodin a stovky supermarketů přišly o zásoby čerstvých i mražených potravin. Hackeři totiž ovládli chladicí zařízení a na dálku zvýšili jejich teplotu až na 50 stupňů Celsia. Útok zasáhl především Francii, kde obchody musely vyhazovat maso, zeleninu i další zboží. V některých prodejnách dokonce vypukly požáry. Případ ukázal, že kybernetický útok nemusí znamenat pouze ukradená data nebo zablokované počítače.
Ve Francii došlo v noci z 11. na 12. října k rozsáhlému kybernetickému útoku, který zasáhl chladicí a mrazicí zařízení ve stovkách supermarketů. Útočníci se tentokrát nezaměřili na pokladny ani zákaznické účty, ale na technické systémy zajišťující správné skladování potravin. Prostřednictvím vzdáleného přístupu dokázali změnit nastavení chladicích jednotek a spustit jejich nucené odmrazování. Teplota uvnitř některých zařízení následně vystoupala až na 50 stupňů Celsia, přičemž tento stav trval přibližně šest hodin. Zaměstnanci po příchodu do práce nacházeli rozmrazené výrobky, vodu vytékající z mrazicích boxů a znehodnocené zásoby. V několika provozovnách byly hlášeny také požáry a poškození technického vybavení.
Mezi zasaženými obchodními řetězci figurovaly Intermarché, Netto, Carrefour, Coopérative U a Monoprix. Samotná skupina Les Mousquetaires, pod kterou spadá Intermarché, původně potvrdila problémy přibližně ve 150 prodejnách. Další obchody postupně zjišťovaly rozsah poškození a kontrolovaly, zda jejich chladicí zařízení fungují správně. Počet dotčených provozoven se podle pozdějších zpráv vyšplhal na několik stovek. Některé prodejny musely dočasně omezit prodej čerstvých výrobků a vyprázdnit celé chladicí regály. Zásadním problémem přitom nebylo pouze obnovení provozu zařízení, ale především bezpečnost potravin, které byly vystaveny vysokým teplotám.
Potraviny skončily v kontejnerech, škody mohou dosáhnout milionů
Maso, mléčné výrobky, mražená zelenina nebo hotová jídla vyžadují přesně stanovené skladovací podmínky. Pokud se chladicí řetězec přeruší, potraviny se mohou stát zdravotně závadnými, přestože na první pohled nevypadají poškozeně. Obchodníci proto museli zlikvidovat velké množství zásob, u kterých již nebylo možné zaručit bezpečnost. V některých francouzských městech zaměstnanci odváželi znehodnocené výrobky přímo z prodejen do velkokapacitních kontejnerů. Šéf Intermarché Thierry Cotillard odhadl, že celkové škody způsobené útokem mohou v rámci Francie dosáhnout desítek milionů eur. Nejde přitom jen o cenu vyhozených potravin, ale také o náklady na opravy, přerušení provozu a nové zásobování.
Letadlu na cestě do Portugalska prasklo okno. Piloti vyhlásili nouzi
Cesta z Londýna do oblíbeného portugalského letoviska Faro skončila pro cestující společnosti British Airways nečekaným návratem. Posádka dopravního letadla Airbus A321 v úterý 13. října vyhlásila nouzovou situaci poté, co se během letu objevilo podezření na prasklé okno v kabině. Stroj se v tu chvíli nacházel nad severozápadní Francií. Piloti následně změnili trasu a zamířili zpět do Velké Británie, kde bezpečně přistáli.
Bezpečnostní slabiny byly známé již před útokem
Zvlášť znepokojivá je skutečnost, že podobné nebezpečí odborníci popsali ještě před říjnovým incidentem. Společnost Claroty zveřejnila 9. srpna 2026 výzkum bezpečnostních nedostatků v řídicím systému chladicích zařízení dánského výrobce Danfoss. Objevila několik zranitelností, které za určitých okolností umožňovaly obejít přihlašování nebo vzdáleně zasahovat do fungování zařízení. Výrobce následně připravil aktualizaci, která měla odhalené problémy odstranit. Výzkumníci navíc zjistili, že tisíce obdobných řídicích systémů jsou dostupné prostřednictvím veřejného internetu, což jejich případné napadení usnadňuje. Zatím však nebylo definitivně potvrzeno, zda útočníci při francouzském incidentu využili právě tyto konkrétní zranitelnosti.
Celý případ má ještě jednu důležitou souvislost, která přesahuje samotné supermarkety. Podobné systémy totiž používají také sklady potravin, chladírenské provozy a další podniky, které potřebují nepřetržitě kontrolovat teplotu. Vzdálená správa jim umožňuje sledovat zařízení a provádět úpravy bez nutnosti fyzické návštěvy technika. Současně však může představovat bezpečnostní riziko, pokud je zařízení nedostatečně chráněné nebo používá zastaralé programové vybavení. Francouzské úřady proto doporučily provozovatelům ohrožených systémů omezit jejich přístup k internetu a provést dostupné aktualizace. Podle zjištění zveřejněných 13. října se navíc pozornost vyšetřovatelů zaměřila také na zařízení společností Copeland a Dixell, nikoli pouze na původně zmiňovaný Danfoss.
Útok vyšetřují francouzské úřady
Případem se začalo zabývat pařížské státní zastupitelství a francouzský Národní úřad pro kybernetickou bezpečnost. Do řešení situace se zapojila také vláda premiéra Sébastiena Lecornua, protože útok zasáhl zařízení důležitá pro zásobování obyvatel potravinami. Francie zároveň spolupracuje s dalšími evropskými zeměmi, ve kterých se objevily informace o podobných bezpečnostních incidentech. Přesný rozsah případného mezinárodního propojení zatím není objasněn. Veřejně potvrzena nebyla ani totožnost pachatelů nebo jejich motivace. Jisté však je, že pouhá změna nastavení běžně používaných technických zařízení dokázala během jediné noci způsobit rozsáhlé materiální škody, aniž by útočníci museli fyzicky vstoupit do jediné prodejny.
Zdroje: reuters.com, apnews.com, theguardian.com
Související články
Ve vaně lidské výkaly, podlaha černá od much. Mladá žena zdarma uklízí domácnosti v otřesném stavu
Hromady odpadků, všudypřítomná plíseň, mrtvá zvířata nebo místnosti zamořené hmyzem. Osmadvacetiletá Britka Bea Eltonová se při své práci dostává do domácností, ve kterých se často celé roky neuklízelo. Některé nálezy překvapují i zkušené pracovníky úklidových služeb. Mladá žena přesto lidem pomáhá bezplatně a její proměny zanedbaných domovů sledují miliony lidí.
Tohle by možná potřebovali i čeští učitelé. Dánsko chce povolit použití síly proti neukázněným žákům
Učitelé v Dánsku by mohli získat širší pravomoci při zvládání neukázněných žáků. Vláda předložila návrh zákona, který pedagogům umožní v krajních případech fyzicky zasáhnout proti dětem narušujícím výuku nebo ohrožujícím své okolí. Změna přichází v době, kdy tamní školy upozorňují na rostoucí problémy s agresivitou. Nová pravidla mají učitelům poskytnout jasnější právní ochranu.
Výlet do termálních lázní skončil tragédií. Zemřelo 11 lidí, přeživší popsal osudnou chybu řidiče
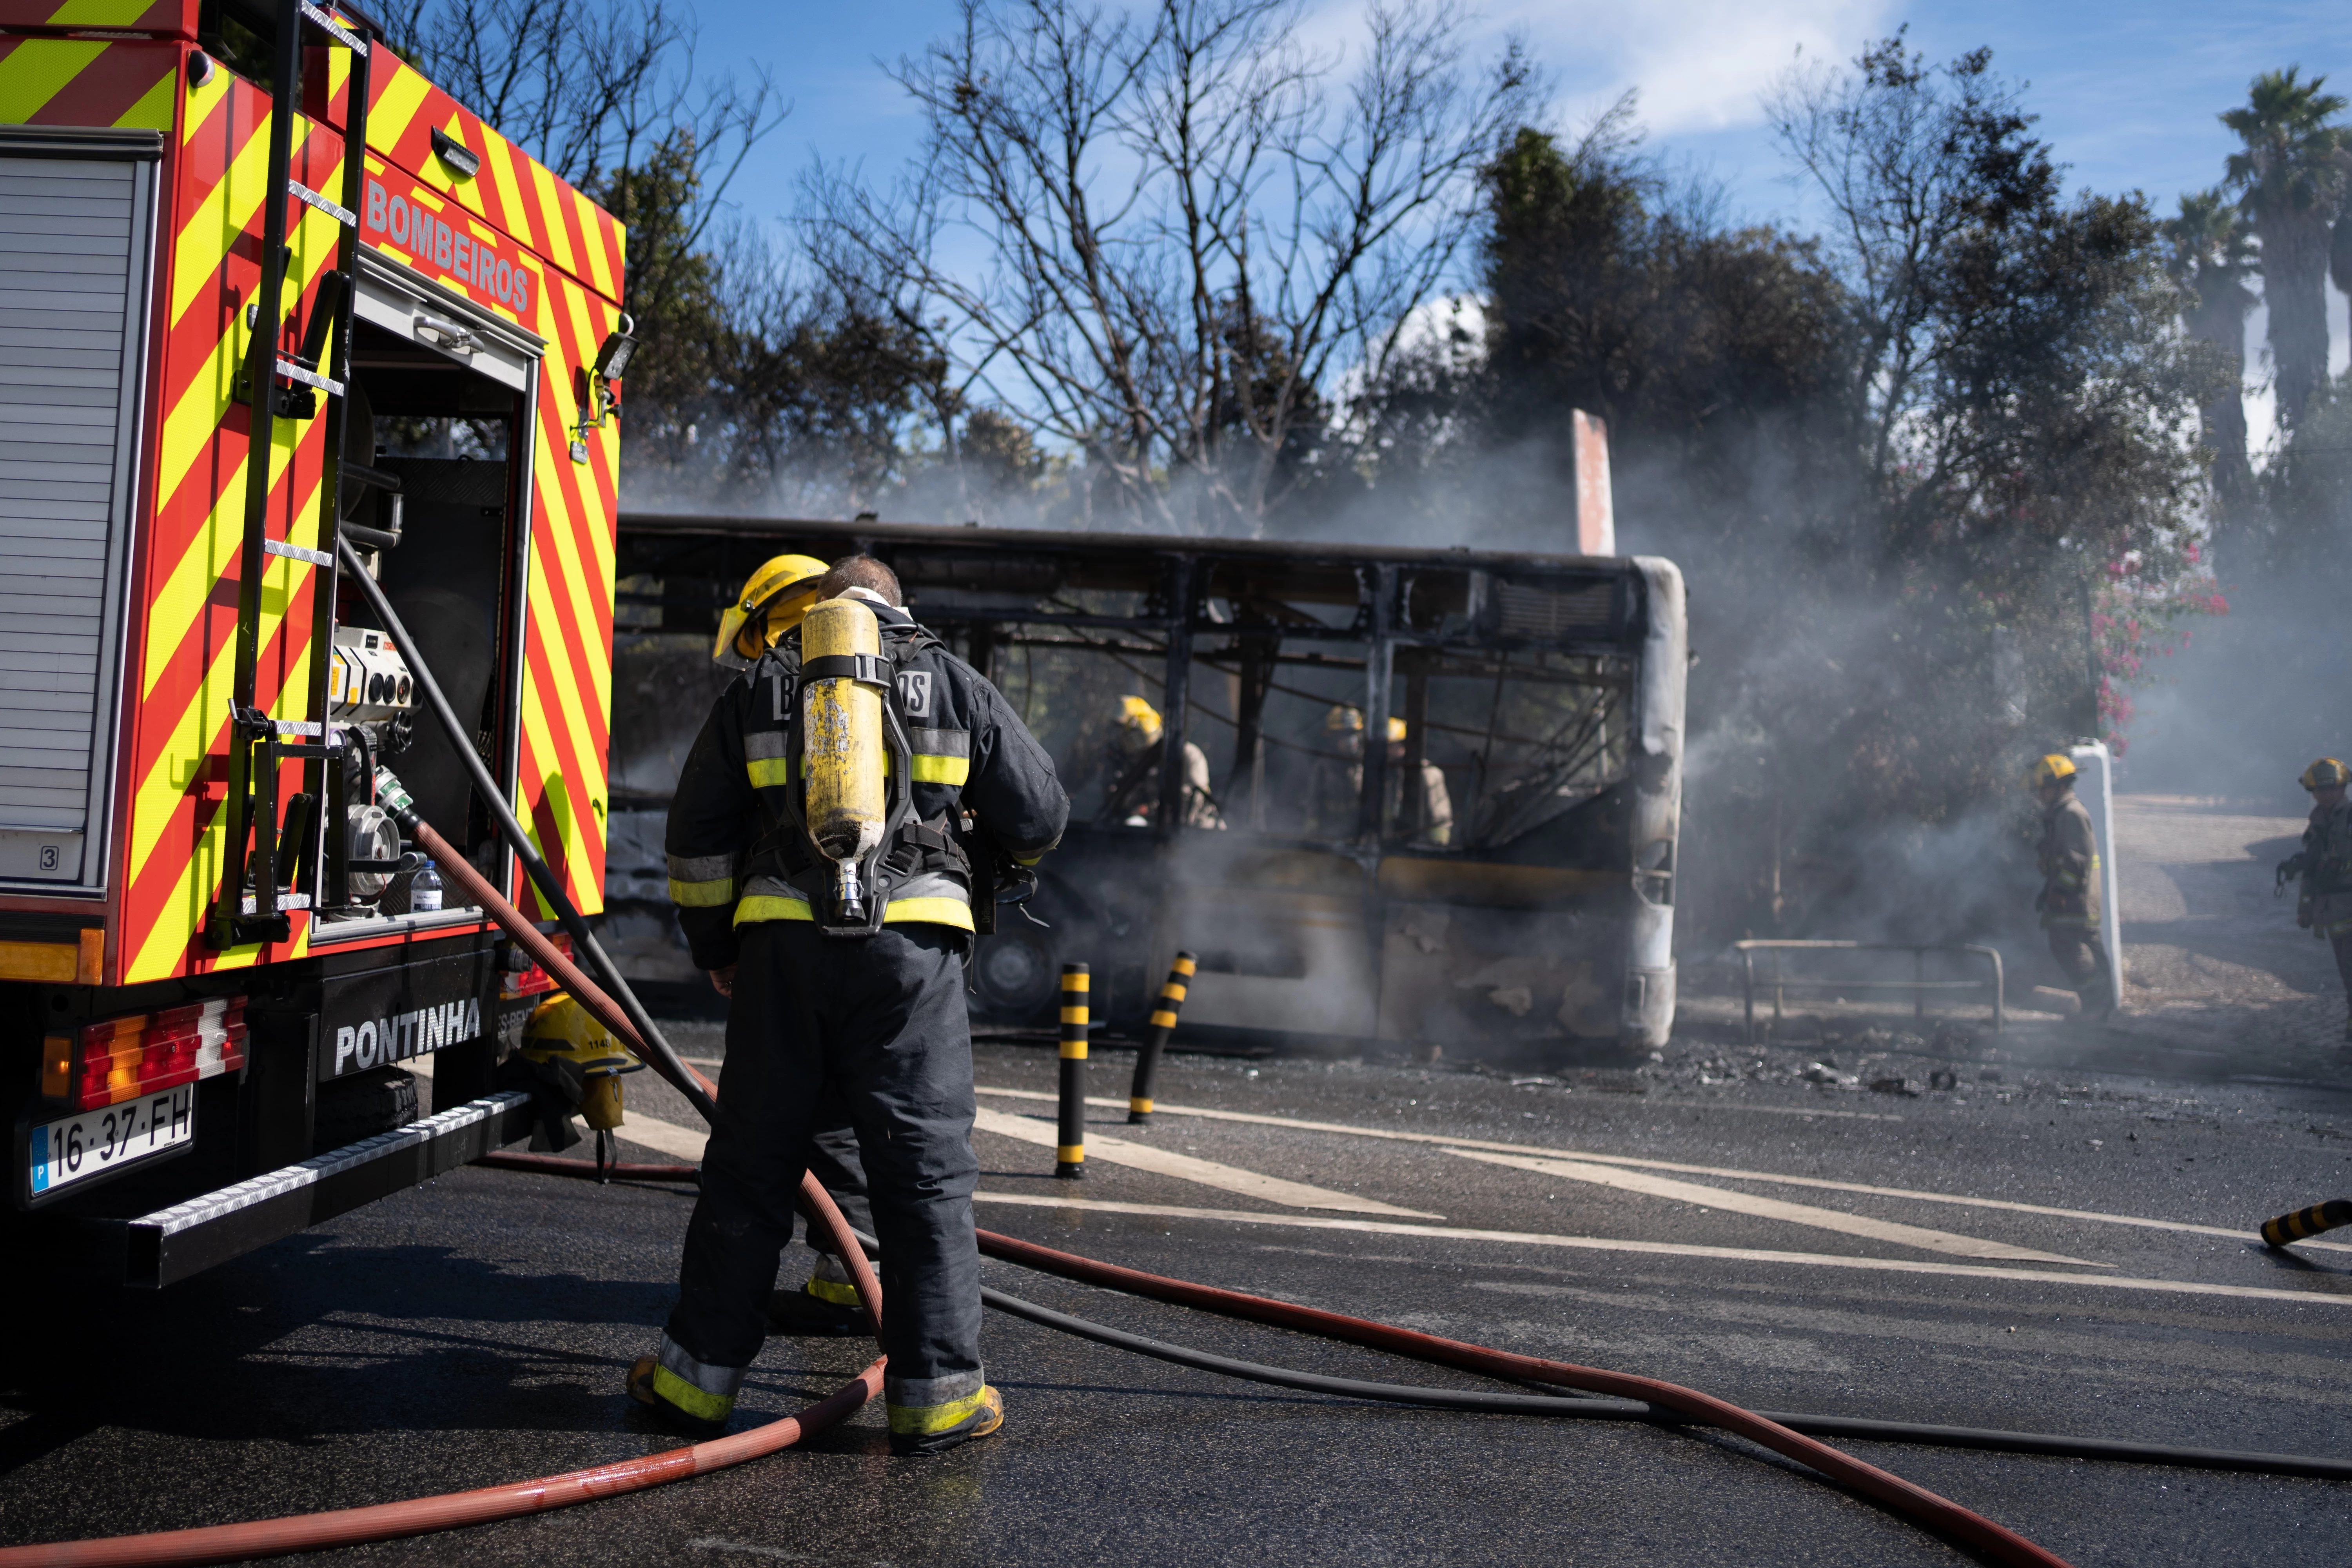
Jedenáct mrtvých a desítky zraněných si vyžádala těžká nehoda turistického autobusu v západním Turecku. Vůz s cestujícími mířícími z Bursy do oblasti Denizli s termálními lázněmi začal u města Akhisar couvat poté, co minul správnou odbočku. Do autobusu následně narazila zezadu nákladní souprava. Mezi oběťmi je i pětasedmdesátiletá Mümine Eryılmazová, jejíž manžel nehodu přežil a popsal poslední okamžiky před střetem.
Otec přišel na dovolené o malého syna. Objevila se nová tvrzení o nebezpečném hotelovém okně
Tragická smrt malého britského chlapce, který v červenci vypadl z okna luxusního hotelu na Kypru, má nové pokračování. Dva bývalí hosté tvrdí, že personál na nebezpečné okno upozorňovali už několik let před neštěstím. Otec dítěte mezitím přiznal odpovědnost za nedbalostní jednání a čeká na rozhodnutí soudu. Hrozí mu až čtyřleté vězení.
Češi objevují maďarské lázně, kde mohou za vstupné výrazně ušetřit. Stačí přijet ve správný den a nic víc nedělat
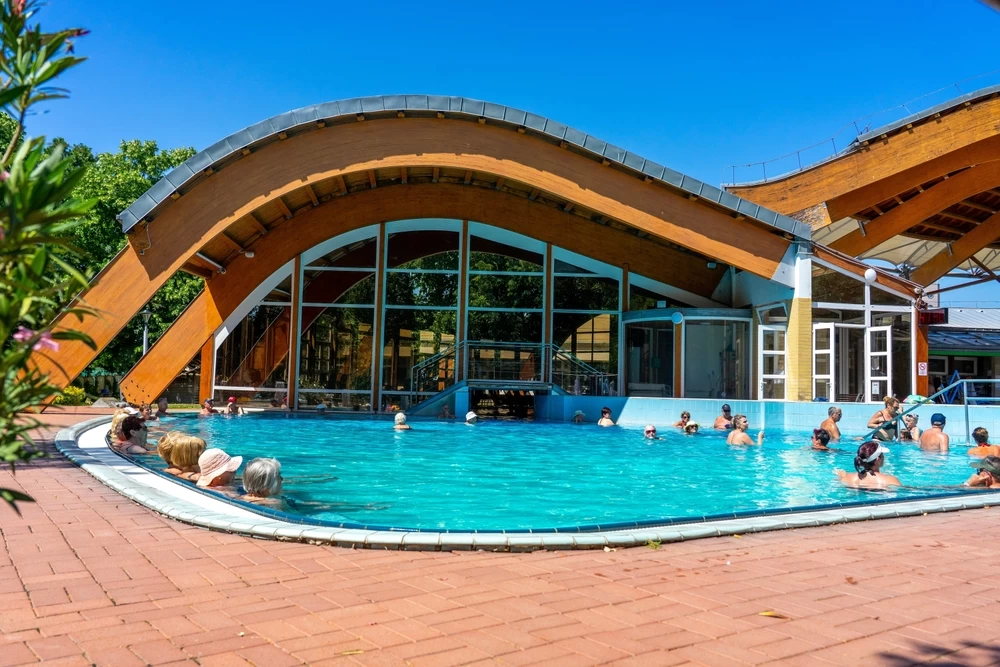
Termální lázně Bükfürdő na západě Maďarska patří k místům, kde se vyplatí plánovat návštěvu podle kalendáře. Aktuální ceník pro rok 2026 totiž rozlišuje zvýhodněné všední dny a hlavní období. Dospělý návštěvník může při správně zvoleném termínu ušetřit 1100 forintů na jediném celodenním vstupu, rodina ještě více. Rozdíl se týká také saunového světa a některých dalších vstupenek.
💬 Komentáře (0)
Zatím zde nejsou žádné komentáře. Buďte první!